CCとBCCの違いとは?情報漏洩を防ぐ正しい使い分けと設定術
日常のビジネスシーンで何気なく操作しているメールの宛先欄ですが、「TO」「CC」「BCC」の役割と表示仕様の決定的な違いを正確に言語化できるでしょうか。2026年を迎えた現在でも、メールの宛先設定ミスに起因する顧客個人情報の流出や、組織内のコミュニケーション摩擦といったインシデントは毎月のように報道されています。
「とりあえず関係者全員をCCに入れておけば無難」「外部への一斉連絡はBCCにしておけば安全」という安易な思い込みは、一瞬にして企業の社会的信用を失墜させかねません。本稿では、CCとBCCの根本的な仕組みの違いやアドレス可視化の検証から、現場を凍りつかせる「全員返信」の失敗事例、GmailやOutlookでの実践的な操作手順、そして2026年最新のセキュリティ対策までを徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:CCは「受信者全員にアドレスが公開される情報共有枠」、BCCは「他の受信者からアドレスが完全に隠される秘匿枠」であり、目的が根本から異なる。
- 要点2:BCCで送るべき数百件の宛先を誤ってCCに指定するミスは、2026年現在も情報漏洩ニュースの主因であり、数十万〜数百万円規模の損害賠償や行政指導に直結する。
- 要点3:CC受信時の「全員に返信」ルールやBCCの濫用を個人の注意力に頼るのは限界があり、送信遅延バッファやメール配信専用ツールの導入が不可欠となる。
【基本構造】メールCCとBCCの意味と略称|TOとCCとBCCの違い詳細まとめ
メールを作成する際に並ぶ「TO」「CC」「BCC」の3つの入力欄は、それぞれ通信プロトコル上の役割と受信側での見え方が明確に分かれています。まずはその歴史的背景と略称の語源から整理しておきましょう。
CCは「Carbon Copy(カーボン・コピー)」の略称です。かつてタイプライターで書類を作成する際、原稿の間に黒いカーボン紙を挟んで同時に複数枚の複写を作成していた事務処理の手法に由来します。一方、BCCは「Blind Carbon Copy(ブラインド・カーボン・コピー)」の略であり、「Blind(目隠しされた、見えない)」という名の通り、他の受信者からその存在を隠して送る複写を意味しています。
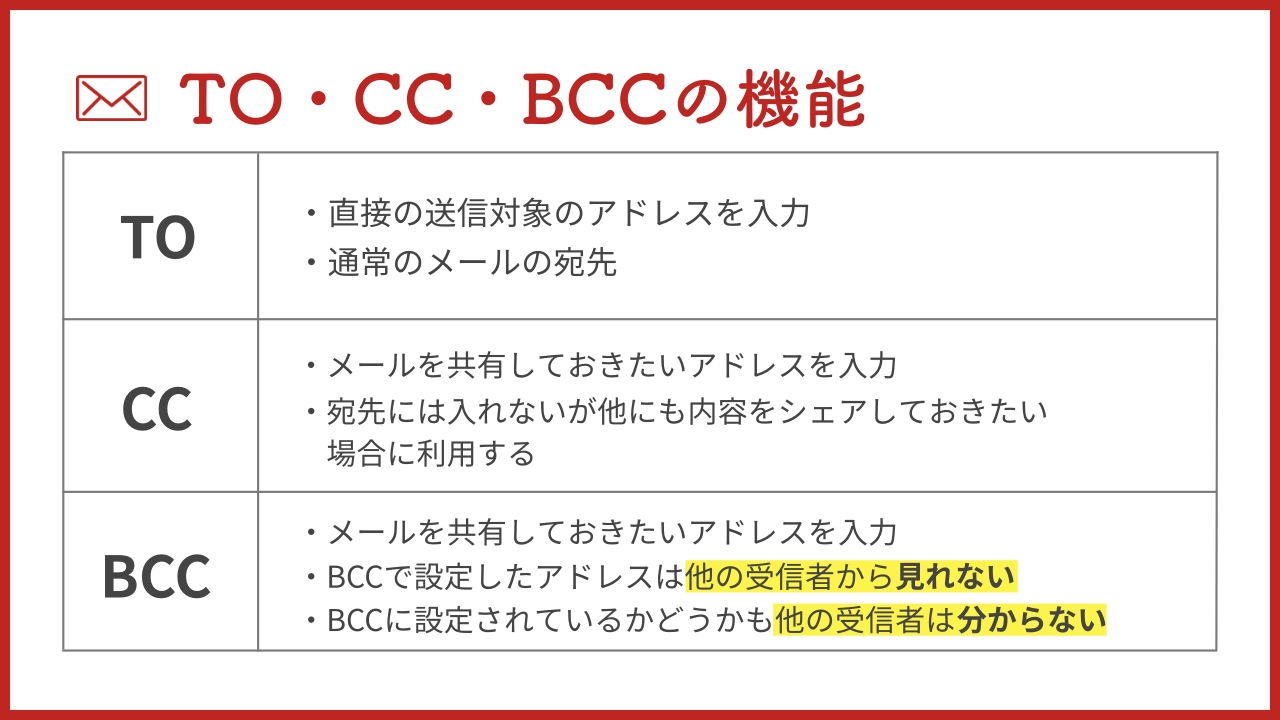
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| TO(主送信先) | 業務の主担当者・処理義務者。アドレスは全受信者に公開。 | 原則1名〜数名程度。多すぎる宛先指定は責任の所在が曖昧化。 | アクションや返信を直接求める相手に限定して指定するのが鉄則。 |
| CC(情報共有) | 参考送付・進捗把握用。アドレスはTO・他のCC全員に完全公開。 | プロジェクト関係者、直属上司など3〜5名以内が推奨範囲。 | 返信義務はないが確認義務を伴う。「お互いに面識がある間柄」が大前提。 |
| BCC(非公開共有) | 秘匿配信用。BCCに入れたアドレスは他者(TO/CC/他のBCC)から不可視。 | 面識のない複数顧客への個別案内、自身の別端末への転送など。 | アドレス漏洩リスクを構造的に孕むため、数十件以上の一斉配信では使用回避が必須。 |
TOに指定された相手は「メールの内容に対して具体的な作業や返信を行う義務」を負います。それに対してCCは「参考情報として目を通し、経緯を把握しておく立場」です。そしてBCCは「他の関係者にその人へ送った事実すら知られたくないケース」に限って用いられます。この3者の役割分担を意識することが、トラブル回避の出発点です。
【検証】BCC受信者にアドレスが見えるか?情報漏洩インシデントが起きる決定的原因
実務の現場で頻出する疑問が、「BCCで受け取った側の画面には、他の受信者のアドレスがどのように表示されているのか」という点です。結論から言うと、メールソフトのヘッダー仕様により、以下のような見え方の差異が生じます。
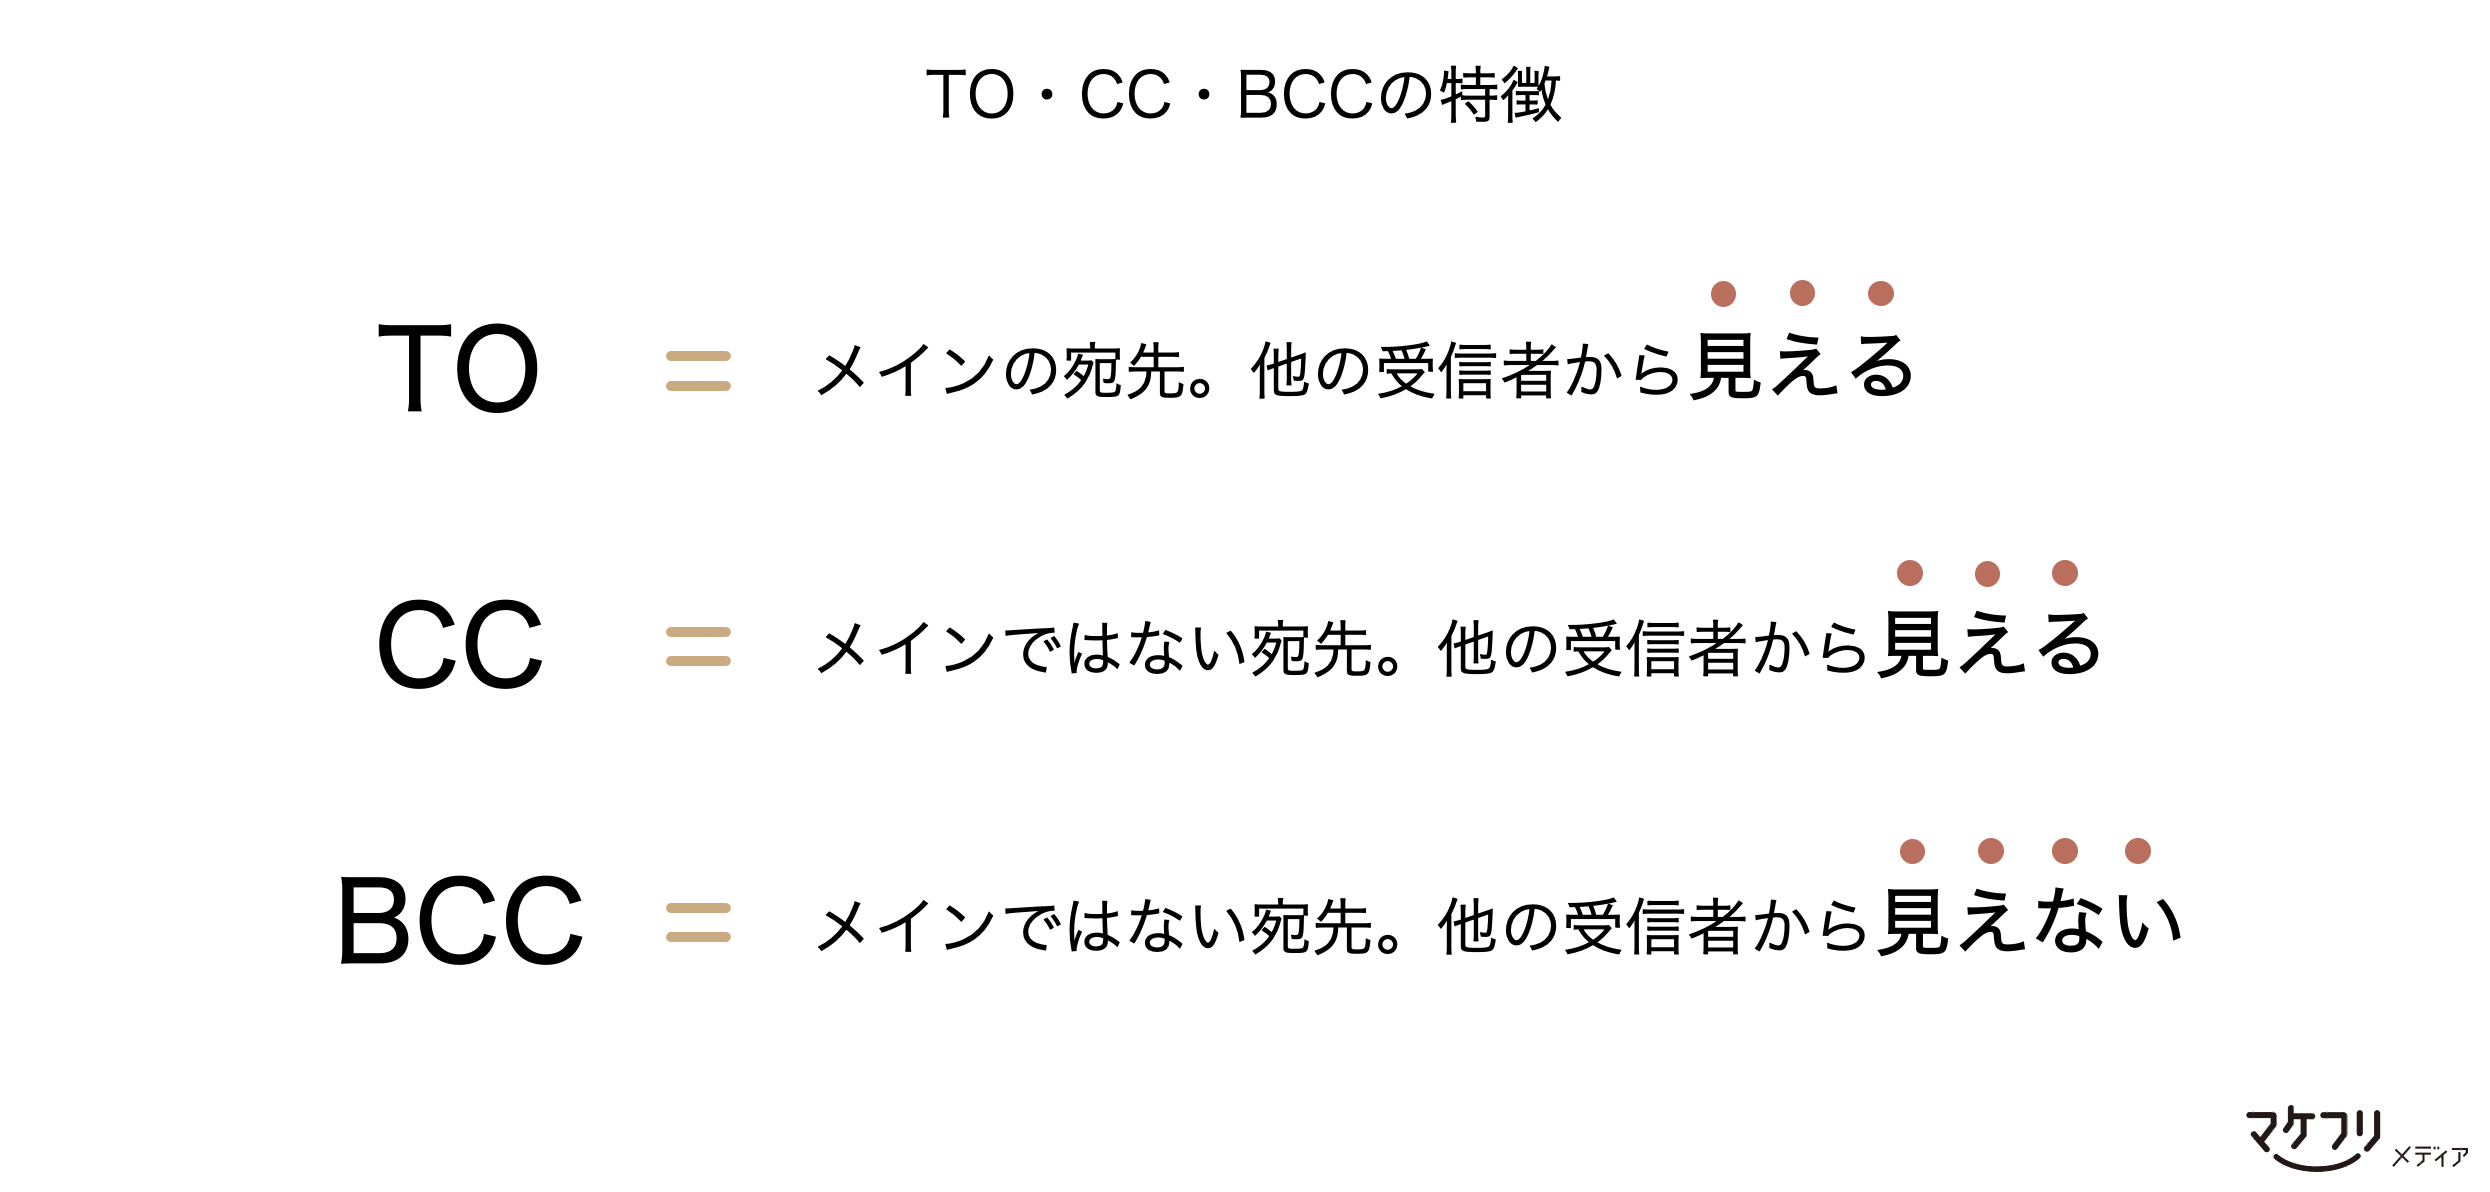
送信者が「TO:Aさん」「CC:Bさん」「BCC:Cさん・Dさん」として送った場合、BCC受信者であるCさんの受信画面には、送信者情報と「TO:Aさん」「CC:Bさん」のアドレスははっきりと表示されます。しかし、同じBCC枠に入っている「Dさんのメールアドレス」は一切表示されず、存在すら感知できません。同様に、AさんやBさんの画面にもCさん・Dさんの名前は一切現れません。
これだけを見れば、BCCは完璧なプライバシー保護機能に見えます。ところが、現実のビジネス現場では「BCC情報漏洩の危険性と原因」が毎年のように報じられています。東京商工リサーチがまとめた情報漏洩・紛失事故の統計資料によると、2024年から2025年にかけて報告された個人情報流出インシデントのうち、「誤送信・操作ミス」に起因する割合は全体の約20%前後を占め、マルウェア感染に次ぐ高水準を維持しています。
情報流出が起きる主因は極めて単純かつ致命的です。本来「BCC」の欄に貼り付けるべき数十人〜数百人分の顧客や社外取引先のメールアドレスを、操作者の入力ミスで「CC」や「TO」の欄に入力したまま送信ボタンを押してしまうことに尽きます。
自治体のセミナー当選通知、大学の合格者説明会案内、有名ECサイトのメンテナンス告知などで「関係者各位のアドレス数百件が丸見えの状態で一斉送信された」という報道が後を絶ちません。一度CCで送ってしまえば、受信者全員のメーラーに他人の個人名や所属企業、プライベートのメールアドレスが永久に保存されます。謝罪文の送付やウェブサイト上での公表、個人情報保護委員会への法的な報告義務(個人情報保護法第26条に基づく報告基準に該当する場合)が発生し、企業の信頼は瞬時に瓦解します。
【実態検証】「CC全員返信」のマナーと失敗事例|現場で起きる組織内トラブルの生の声
BCCが外部向けの大規模インシデントを引き起こす引き金だとすれば、日常の組織内コミュニケーションにおいて精神的ストレスや社内摩擦を生み出している元凶が「CC全員返信」の誤用です。
SNSや大手質問サイト(Yahoo!知恵袋、IT系掲示板など)には、連日のようにCC返信にまつわる現場の悲鳴が投稿されています。
「新人が取引先からのメールに対し、CCに入っていた自社の専務や先方の役員を外さずに、社内の内輪ノリのような軽いトーンで全員返信してしまい顔から火が出た」
「社内向けの業務連絡に『全員へ返信』で返したところ、関係のない数千人の全社員に無駄なメールが一斉通知され、社内サーバーが一時遅延した」
「自分だけに届いたBCCメールに気付かず『全員に返信』を押してしまい、BCCでこっそり共有されていた事実がTOとCCの相手に完全露見した」
CCに入っている人への返信方法には、明確なマナーが存在します。基本原則は「情報共有の文脈が続いている場合は全員へ返信」「個人的な御礼や事務局への出欠回答など他人に無関係な内容は送信者のみに返信」という切り分けです。プロジェクトの意思決定プロセスや進捗報告であれば、CCを外してしまうと情報が分断され、他のメンバーが状況を把握できなくなります。
一方で、日本企業の現場でしばしば問題視されるのが「CCマウンティング」や「自己防衛のための過剰CC」です。上司や関係部署をCCにズラリと並べることで相手に心理的圧力をかけたり、自分が業務を行った既成事実作りのために無関係な同僚を巻き込んだりする行為は、受信側の認知負荷を著しく増大させます。米国のビジネススクールによるコミュニケーション負荷調査でも、「自分にアクションの必要がないCCメールの処理」がホワイトカラーの業務時間を1日平均30分以上奪っているという試算が示されています。

一般に知られていない盲点とネットの誤解|BCC一斉送信禁止の経緯と到達率リスク
「宛先を間違えずにBCCに入れさえすれば、メールを使った一斉連絡は低コストで安全な手段だ」と考えているなら、それは2026年のインターネット環境では危険な誤解です。現在、セキュリティ意識の高い企業において「BCCを使った社外一斉送信の原則禁止」が社内規定として急速に浸透しています。
この運用の背景には、単なるヒューマンエラー防止だけでなく、世界的なスパムメール対策の抜本的強化という技術的要因があります。
Google(Gmail)や米Yahoo!などの主要メールサービス事業者は、2024年2月以降「メール送信者のガイドライン」を大幅に厳格化しました。1日あたり5,000件以上のメールを送信する事業者に対してSPF(Sender Policy Framework)、DKIM(DomainKeys Identified Mail)、DMARC(Domain-based Message Authentication, Reporting, and Conformance)といった送信ドメイン認証の導入を事実上義務付け、迷惑メール率の基準を厳格に制限しています。
一般的なメーラー(OutlookやThunderbirdなど)からBCC欄に大量の宛先を並べて一度に送信する行為は、宛先サーバー側から見れば「スパム業者の行う機械的な無差別同報配信」と技術的な挙動が酷似しています。その結果、次のようなリスクが顕在化します。
- 送信元ドメインのレピュテーション(信用スコア)が低下し、通常の1対1の商談メールすら相手の迷惑メールフォルダに直行するようになる。
- 受信側サーバーのセキュリティフィルターに弾かれ、配信遅延やエラー(バウンス)が多発し、重要なお知らせが相手に届かない。
- 日本の特定電子メール法が定める「オプトアウト(配信停止)用URLの明記」や「送信者情報の表示」に対応できず、法的な罰則対象となるリスクを負う。
こうした構造的限界から、広報案内やメールマガジン、顧客への一斉周知においてBCCを用いる行為は、もはや「時代遅れでリスクの高い手法」と見なされています。
【操作ガイド】GmailでBCC送信するやり方&OutlookのCCとBCC表示設定
とはいえ、少人数の外部関係者との連絡や、自身の個人端末への控え送付など、BCCを正しく活用すべき場面は存在します。日常的に利用されるGmailとMicrosoft Outlookについて、ミスを誘発しないUI設定と具体的な操作手順を整理します。
1. Gmail(ブラウザ版・スマートフォンアプリ版)の設定と操作手順
Gmailの新規作成画面では、初期状態においてCCやBCCの入力欄が隠されています。
- 画面左上の「作成」ボタンをクリックしてメッセージ作成ウィンドウを開きます。
- 「宛先(TO)」入力欄の右端にマウスを合わせると、小さなテキストリンクとして「Cc」および「Bcc」が表示されます。
- 「Bcc」をクリックすると、宛先欄の下に独立した「Bcc」入力行が出現します。
- アドレスを入力後、送信前に必ず「TO欄に自分の社内アドレス」「BCC欄に対象の相手先」が正しく振り分けられているか指差し確認を行います。宛先(TO)を空欄のままBCCだけを指定すると、一部のメーラーで受信拒否されたり不審メール判定を受けたりするため注意が必要です。
2. Outlook(デスクトップ版・Web版)の常時表示設定
OutlookはバージョンによってBCC欄がリボンメニューの奥に格納されているため、毎回探すこと自体がミスの要因になります。常に視界に入る状態を作っておくことが予防策となります。
- 「新しいメール」をクリックしてメール作成ウィンドウを開きます。
- ウィンドウ上部のリボンタブから「オプション」を選択します。
- 「フィールドの表示」グループ内にある「BCC」アイコンをクリックして有効化します。
- 一度有効に設定すれば、次回以降の新規作成時にもTO、CCと並んで「BCC」入力ボックスが常時表示されるようになります。
さらに有効な設定が、「送信の取り消し・遅延送信ルール」の適用です。Gmailであれば「設定 > すべての設定を表示 > 全般」から「送信取り消し機能の保持時間」を最長の30秒に設定しておきます。Outlookであれば仕分けルールの設定で「メッセージの送信を〇分保留する」アクションを登録することで、送信ボタンを押した直後に「宛先がCCとBCCで逆転していた」と気付いた際、物理的にメールをサーバーから回収することが可能です。
【プロの結論】BCC誤送信防止策2026年最新|ヒューマンエラー防止学とツールの最適解
認知心理学や産業事故防止の理論(ジェームズ・リーズンの「スイスチーズモデル」など)が証明している通り、「気をつける」「指差し確認を徹底する」「2人でダブルチェックする」といった人間の注意力に依存した安全対策は、疲労や焦り、マルチタスク下で必ず破綻します。特に画面上の小さな入力フォームの取り違えは、脳の視覚的スキャンにおける「確証バイアス」によって、間違っているにもかかわらず正しく見えてしまう現象が構造的に発生します。
組織のセキュリティ設計として、どのような業務でBCCを許容し、どのような業務からBCCを排除すべきか、明確な境界線を引く必要があります。
【プロの判断基準】BCC運用の「利用推奨」と「絶対禁止」の境界線
- BCCの利用が許容される範囲: 社内の特定案件で「関係者の1人に念のため進行を見守ってもらう」場合の同報、自分の別アドレスへのアーカイブ送信、面識のあるパートナー企業2〜3社への事後連絡など、宛先が極めて少数(1〜3名程度)かつ漏洩時の被害が限定的な業務。
- BCCの利用を即座に禁止すべき範囲: セミナー参加者への連絡、顧客への一斉告知、採用応募者への合否案内、メールマガジン配信など、「お互いに見知らぬ第三者」へ同一文面を送るすべての業務(10名以上は完全レッドゾーン)。
後者の業務においては、個人のメーラーからBCCで送信することを社内規程で一律に禁止し、クラウド型のメール配信SaaS(SendGrid、HubSpot、配配メール、ブラストメールなど)やCRMシステムへ完全に移行するのが2026年の標準的なガバナンスです。これらのツールはデータベースから宛先ごとに独立した1対1のメール(宛名差し込み)を生成して個別送信するため、原理的に他人のアドレスがヘッダーに混入するリスクをゼロに抑え込めます。
さらに社内メーラーには、外部ドメインが複数宛先に含まれている場合に自動で送信を一時保留し、警告ダイアログを強制ポップアップさせる「誤送信防止ゲートウェイ」や、AIが文面と宛先の不整合をリアルタイム検知するセキュリティプラグインの導入が実務上の防壁となります。
【cc と bcc の 違い】に関するよくある質問(FAQ)
Q1:CCに入っているメールに返信するとき、常に「全員に返信」を選ぶべきですか?
A1:内容によります。議論の進捗共有や業務指示への受託など、CCのメンバーも把握すべき情報であれば「全員に返信」を使用します。ただし、「承知いたしました」「ありがとうございます」といった単なる個人的な挨拶や、送信者だけに向けた質問・個人的相談の場合は、関係者の受信ボックスを不要な通知で埋めないよう「送信者のみに返信」に切り替えるのが配慮のあるマナーです。
Q2:自分がBCCで受信したメールに「全員に返信」を押すとどうなりますか?
A2:BCC受信者が「全員に返信」を実行すると、その返信メールは送信者だけでなく、TOとCCに指定されていたすべての人に届いてしまいます。この瞬間、「この人物がBCCでこっそり内容を共有されていた」という事実がTOとCCの相手に完全に露呈します。意図しない組織内の不信感やトラブルを招く致命的な操作ミスとなるため、BCCで受信したメールに対しては原則返信を行わないか、送信者個人に個別で連絡を入れるのが鉄則です。
Q3:BCCで送った相手から、TOやCCに入っている別のアドレスは見えていますか?
A3:見えています。BCC受信者の画面には、「誰がTO(主送信先)で、誰がCC(共有先)になっているか」が完全に表示されます。見えないのは「自分以外の他のBCC受信者のアドレス」だけです。TOやCCに取引先や社内上司のアドレスが入っている場合、その情報もBCC受信者にすべて伝わる点を前提に送信する必要があります。
Q4:数十人程度の連絡であれば、ツールを使わずにBCCで送信しても問題ありませんか?
A4:推奨されません。人数が30名〜50名程度であっても、宛先欄の選択ミスによってTOやCCへ誤入力された瞬間に情報漏洩インシデントが成立します。また、一度に数十件のBCC送信を行うと、受信側のスパムフィルターによって迷惑メールフォルダに振り分けられる確率が急増します。顧客や面識のない取引先が相手であれば、件数の多寡にかかわらず、最初から個別送信システムやBCC送信制限機能を持つツールの利用を強く推奨します。
まとめ:今後の動向とリスクをゼロにする運用の鉄則
メールにおけるTO、CC、BCCの使い分けは、単なるビジネスマナーの形式論ではありません。組織のセキュリティガバナンスと個人の情報保護を守るための、極めて実務的な防壁です。
CCは「お互いの顔が見えている関係者への透明な情報共有」、BCCは「厳格な配慮のもとで行う例外的な秘匿通信」という本質的な違いを全員が再認識する必要があります。そして何より、情報漏洩や誤送信の歴史が証明しているのは、「人間の集中力や注意深さには必ず限界がある」という冷徹な事実です。
送信遅延設定の標準化、BCC一斉送信の原則禁止、そして専用配信システムへの移行という「仕組み化」を進めることこそが、予期せぬインシデントから企業と働く個人を守り抜く唯一の選択肢となります。 (出典: cc と bcc の 違い(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
